エージェントガードレールポリシーを一新
August 6, 2026
AIガードレールは、事前定義済みのカテゴリを使用してエージェントを保護します。ただ、どの組織にもデフォルトでは対処しきれないコンテンツ、コンプライアンス、データ保護のルールがあるものです。そこで、独自のビジネスニーズに対応できるようにガードレールを進化させて、トピック、用語、データ形式などについてのカスタムルールを定義できるようにしました。
カスタムガードレールポリシー
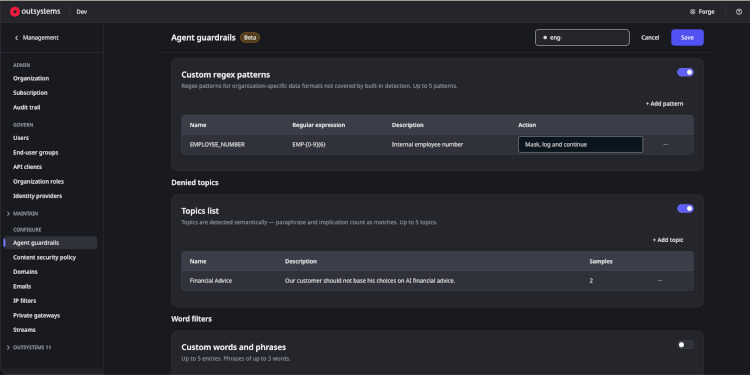
システム管理者が、各エージェントに適用される組織のベースラインとして、3種類のカスタムポリシーを定義できるようになりました。
- Denied topicsでは、拒否するトピックを自然言語で指定できます。
- Word and phrase filtersでは、競合の会社名、社内のコードワード、センシティブなフレーズなど、具体的な用語を指定して単語やフレーズをフィルタリングできます。
- Custom PII patternsでは、正規表現で個人情報のパターンをカスタム定義します。これにより、従業員ID、口座番号、予約コードなど組織に固有の機密データ形式を検出し、ブロックまたはマスキングすることができます。
開発者は、ユースケースに応じてより厳格な制御を追加するなど、自身のエージェントに固有のルールでこの組織のベースラインを拡張することができます。ただし、管理者が設定したベースラインを下回る設定にはできません。そのため、柔軟にエージェントレベルで的を絞って厳格化しながらも、シームレスに組織全体を保護することが可能です。介入はすべてログに記録され、トリガーの根拠となったルールにトレースされるため、ガードレールの動作の監査やトラブルシューティングも容易に行えます。
Agent Guardrailsの詳細については、こちらをご覧ください。